- 0120-972-655(お問い合わせ電話窓口)平日9:00∼17:30

最近、世界的にサイバー攻撃に関する事例が多いと誰もが感じられていると思いますが、それは世界的にみても事実です。
ある調査によると、2026年時点で世界全体の1組織あたりが受ける週平均のサイバー攻撃数は前年比22%増と、世界規模でサイバー攻撃が増えています。
また、日本経済新聞の集計によると、2026年9月1日から10月6日までのわずか5週間で、世界全体で延べ3億2000万人分もの個人情報漏洩が明らかになりました。
日本でもこの期間、連日のように大きな企業の情報流失の報道がテレビニュースなどで行われ、「うちの会社は大丈夫だろうか?」と心配されている経営者の方々も多いのではないでしょうか。
ただ、テレビの報道などを観ていて、少し違和感を覚えることもあります。 それは、ニュース番組などが、以下の3つの言葉をあたかも同じ意味(セットのもの)として表現してしまっていることです。
1.ランサムウェア攻撃(システムを暗号化して人質に取るテロ)
2.システムやWebサーバーの脆弱性を突いた攻撃(プログラムの隙間を狙う手口)
3.情報流出(結果としてデータが外部に漏れること)
これらを同じ意味として報道(またはそう聞こえる表現)をしてしまうため、視聴者には「全ての事案でデータが盗まれて流出している」ように聞こえてしまいます。しかし、実態はそう単純ではありません。
実際には、これらは「原因」と「手口」と「結果」という異なるフェーズの言葉です。
例えば、製造や物流を担うA社のケースが「ランサムウェア(1)」によって事業そのものを止められた事案だとします。一方で、会員サイトを運営するB社のケースは、プログラムの「脆弱性(2)」を突かれて大量の個人データが「情報流出(3)」した事案です。後者の場合、システム自体は暗号化されておらず、通常通り動き続けていることも少なくありません。
このあたりを整理しないまま「サイバー攻撃で大変なことになった」と一括りで報道してしまうため、聞いている人は全てを同じものとして捉えてしまいます。
では、中小企業を含めた経営者が、今本当に警戒すべき「狙われやすいシステム」とはどこなのでしょうか。現代のサイバー犯罪者が真っ先に自動スキャンで狙ってくるのは、主に以下の3つです。
これらに対して、テレビの恐怖を煽るような報道に惑わされず、経営者がリーダーシップを発揮して今すぐ講じるべき「3つの現実的な対応策」がこちらです。
1.「鍵」を二重にする(多要素認証の義務化) IDとパスワードだけの管理はやめ、スマートフォンやSMS、生体認証などを組み合わせた「多要素認証(MFA)」をすべての重要システムに一斉導入します。
2.「弱点」を放置しない(迅速なアップデート) VPN機器やサーバーの修正プログラム(パッチ)が公開されたら、「後でやろう」とせず、数日以内に必ず適用する社内ルールを徹底します。
3.「人質」を孤立させる(オフラインバックアップ) 万が一ランサムウェアに侵入されても身代金を払わずに済むよう、重要なデータは社内ネットワークから物理的に切り離した場所(別クラウドや外付け媒体など)に、定期的にバックアップを取っておきます。
サイバーセキュリティの第一歩は、敵がどこを狙い、どんな被害を起こそうとしているのかを正しく整理して理解することです。「破られない完璧な壁」を目指すのではなく、まずは狙われやすい足元(VPNやWebサイト)の鍵を厳しくし、万が一の備え(バックアップ)を確保する。これこそが、最も効果的な防衛策です。
それでも、ランサムウェア攻撃(あるいはサイバー犯罪)は100%完全に撲滅することはできません。
人間のウィルスで考えると、人が完全に地球上から消し去ることに成功した人間のウィルスは1980年にWHOが根絶宣言をした「天然痘ウィルス」の1つだけです。インフルエンザやコロナ、風邪のウィルスを撲滅できないように、「ウィルス(マルウェア)を共存しながら、いかに被害の拡大を防ぐ、重症化させない」というアプローチが必要です。
その点、バルテックが提供するSWAMANTHA(サマンサ)のアプローチは、マルウェア、サイバー攻撃は完全には撲滅できない、企業で本当に重要なシステムだけは完全に、そういったセキュリティ脅威から守る、という考え方です。
SAMANTHAのマルウェアが存在しない、クリーンな環境をを経由してアクセスすることにより、会社のミッションクリティカルなシステムは常に安全な状態に保たれます。
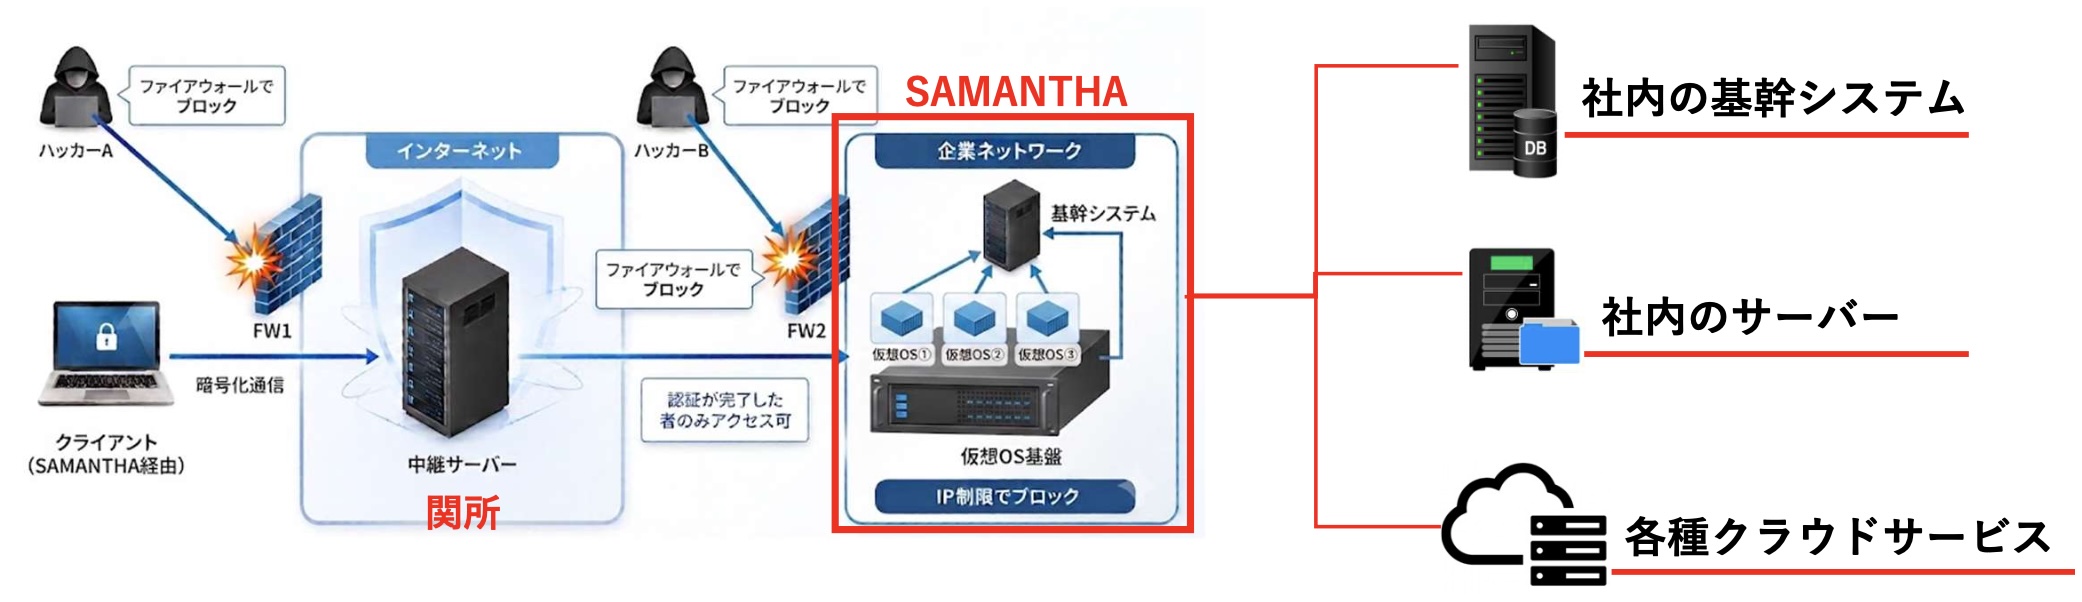
会社全体のセキュリティシステムを選定していくには時間がかかるものです。SAMANTHAは既存、将来のネットワークの仕組みに干渉せず導入することが可能ですので、そういった面でも安心です。

「人と情報とをつなぐ物理ネットワークの制約やセキュリティの脅威から人々を開放する」という理念に基づいた、セキュアリモートアクセスサービスであるSWANStor(スワンストア)の開発と販売を行う。
SWANStorはこれまで1,000以上の企業様で、約32,000ライセンスをご利用頂いております。
マルウェア・ランサムウェアは「感染を防ぐ」時代から「被害を防ぐ」時代へ