- 0120-972-655(お問い合わせ電話窓口)平日9:00∼17:30

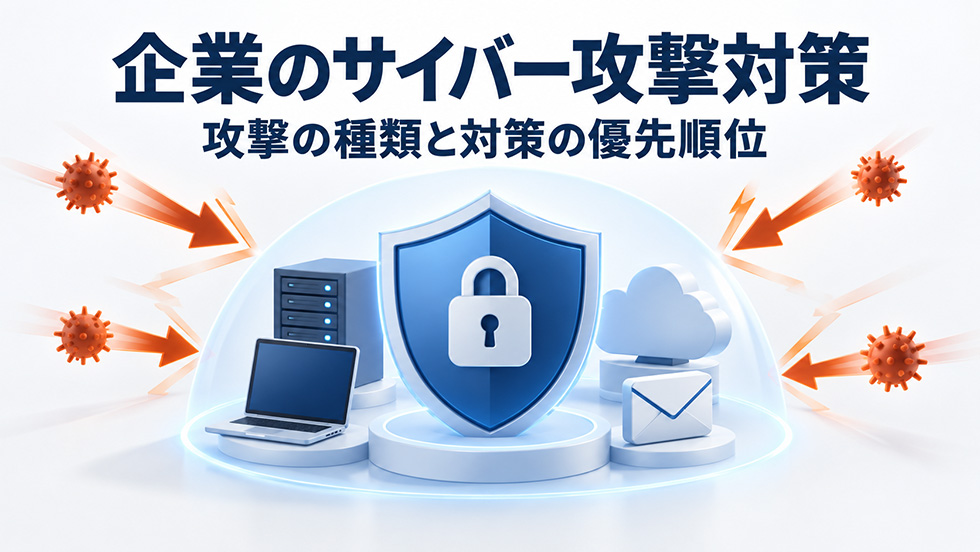
企業のサイバー攻撃対策は、メールを警戒することやセキュリティソフトを入れることだけではありません。攻撃の種類と守る対象を整理し、予防、検知、対応、復旧を組み合わせる必要があります。
本記事では、ランサムウェアだけに限定せず、Webサイト、アカウント、ネットワーク、社内システムを含めた全体像を解説します。対策を整理するための入口としてご活用ください。
端末やサーバーのデータを暗号化し、業務を停止させるおそれがあります。更新、認証、端末保護に加え、重要システムへの接続制限と、保護されたバックアップを準備します。
盗まれた認証情報や不適切な権限が悪用されると、正規の操作に見えるアクセスで情報を取得される場合があります。多要素認証、端末確認、権限管理、ログ確認を組み合わせます。
CMSやライブラリの更新、入力処理や認証・認可の修正、公開設定の点検が必要です。WAFは不正な通信を抑える追加策になりますが、プログラムの脆弱性修正を代替しません。
大量の通信などでサービスの提供を妨げる攻撃です。回線・クラウド・CDNなどの提供元と防御構成を検討します。社内システムのアクセス制御だけでは、上流回線が混雑する問題を解決できない場合があります。
予防では、機器の更新、不要な公開の停止、認証・権限を点検します。検知では、端末、認証、ネットワークの記録を集め、異常が誰へ届くかを確認します。
対応では、隔離やアカウント停止を誰が判断するかを決めます。復旧では、データだけでなく認証基盤や業務アプリも戻せるようにします。各段階をつなぐ連絡と判断が欠けると、導入した機能を活用できません。
PC、サーバー、ルーター、VPN、クラウド契約を整理します。更新の担当者と、止まると影響が大きい業務を記載してください。部署が独自契約したサービスや、古い保守用アカウントも確認します。
インターネットへ公開する必要のない管理画面は閉じ、必要な接続には多要素認証などを適用します。復旧に必要なバックアップを保護し、取得成功だけでなく復元結果も確認しましょう。
不審メール、認証通知、Web改ざん、共有ファイルの異常など、従業員が報告する具体例を示します。連絡先を社内ネットワークにしか保存していない状態は避け、代理担当者も決めます。
入口対策は、不正な通信やファイルなどの侵入を抑える取り組みです。内部対策は、侵入後の権限悪用や、他システムへの移動を抑えます。出口対策は、不審な外部通信や情報の持ち出しを検知・制限します。
それぞれの境界は製品や構成で重なるため、呼び方だけで十分性を判断しないでください。端末を守っていても、権限が広い、管理用経路が開いているなどの課題が残る場合があります。
費用は機器数だけでなく、監視時間、設計・設定変更、保守、訓練、被害時の支援で変わります。契約前に、誰が警告を見て、何分以内といった目標でどこまで対応するのかを確認しましょう。
担当者が不足する場合は、範囲を決めて外部へ委託します。丸投げではなく、自社が業務停止や公表を判断する役割は残ることを共有し、委託先との訓練を計画してください。
異常を記録し、影響範囲と業務への影響を確認して、隔離やアカウント停止を判断します。初期化や無計画な復旧を始めず、保守会社や専門家へ相談してください。
顧客や取引先への連絡は、確認できた事実と調査中の事項を分けます。被害の種類によって必要な対処は異なるため、共通の連絡体制に加え、ランサムウェア、Web障害、アカウント侵害ごとの手順を準備します。
全体対策の中で、基幹システムなどへの接続管理を見直したい場合は、VALTEC SAMANTHAをご検討ください。自社の対象システムと接続方式を確認し、既存の端末対策や監視との役割分担を整理します。
すべてのサイバー攻撃を一つの製品で防ぐと考えず、DDoSやWebアプリの修正など別の対策が必要な範囲も区別しましょう。
重要システム保護の構成を確認する現在の対策との役割分担を相談する
企業では複数の利用者や拠点を管理し、担当者不在時の対応、取引先への影響、事業復旧まで考える必要があります。
中小企業向けガイドラインや自社診断は、確認項目を整理する出発点になります。自社の重要業務とシステム構成に合わせて補ってください。
攻撃の種類と保護対象を分け、予防から復旧までの不足を確認しましょう。最初に資産と重要業務を把握し、更新、認証、バックアップ、連絡体制から整えることが実行への近道です。