- 0120-972-655(お問い合わせ電話窓口)平日9:00∼17:30

2026年10月に公表されたPHPの重大な脆弱性(通称:PHP2shell)。悪用されるとリモートから任意のコードを実行される恐れがあり、国内でも多くの公的機関や大手サイトが緊急メンテナンスに追い込まれました。
10月に入って国際的にサイバー攻撃が増加するなか、自社システムなどの棚卸しと、安全性の確認に翻弄していた、システム管理者とって、今回発覚したPHPの脆弱性は更に追い打ちをかけるものとなりました。
本来であれば、修正された最新バージョン(PHP 8.3や8.4など)へ今すぐアップデートするのが鉄則です。しかし、現場の管理者であれば「システムの互換性の問題で、検証なしに一気にはアップデートできない」という事情を抱えているケースも多いのではないでしょうか。
そこで本記事では、バージョン7以前など古いPHPを動かしたまま、「自社サーバーが攻撃を受けているか(侵害されているか)を確認する方法」と、「今すぐできる暫定的な防衛策」を現場目線で解説します。
本記事に書かれている方法は、あくまでも暫定的なものであり、恒久的な対策ではありません。最終的には各種情報を参考に、PHPを最新にする、パッチを適用するなどを行い、安全な環境を構築するようにしてください。
サーバーのログとプロセスの確認である程度確認できます。
今回の脆弱性は、ファイルアップロード時などのメモリ不足のエラー処理を悪用します。以下の特徴的なエラーが突発的・大量に出ていないか確認してください。
確認コマンド例:
grep -i “Fatal error: Allowed memory size” /var/log/php-fpm/www-error.log | grep “Unknown on line 0”
このようなエラーがあった場合、攻撃をうけている可能性があります。
Fatal error: Allowed memory size of 134217728 bytes exhausted (tried to allocate XXX bytes) in Unknown on line 0
アクセスログに巨大なサイズのPOSTリクエストが残っていないか確認します。
確認コマンド例:(1MB以上のPOSTを抽出):
awk ‘$6 ~ /POST/ && $10 > 1000000 {print $0}’ /var/log/httpd/access_log
エラーログに proxy_fcgi:error とともに Primary script unknown と大量に出ている場合は、「攻撃者が不審なPHPファイルを探してアクセスしてきたが、ファイルが存在しなかったためサーバーが拒否に成功した」という証拠です。
現時点では大丈夫でも、大量にPrimary script unknownが残っている場合は、目をつけられている状態なので、油断は禁物です。
万が一、攻撃が成功してしまった場合、Webサーバーの権限でバックドア(裏口)が作られ、外部からコマンドを実行されている可能性があります。
以下の確認コマンドで確認してください。
ps auxf | grep -E ‘apache|nginx|php’
Webサーバー(httpd や php-fpm)プロセスの下に、sh や bash、pythonなどの不審なプロセスがないか確認をしてください。
以上で基本的にサーバーが大丈夫かどうかがわかります。ただ、冒頭で書いたように、様々な理由でただちに最新のPHPにアップデートすることが難しいケースも多いかと思います。
その場合は、今すぐphp.ini の以下設定を1から0に変更します。
session.upload_progress.enabled = 0
デフォルト値は1なので、0にして無効化します。
これはファイルのアップロード状況(進捗状況)を確認する機能になります。ファイルのアップロードが何%進んでいるかなどを、この機能により表示させる機能になります。
よくある勘違いですが、この機能はファイルのアップロード状況を確認するものなので、ファイルのアップロード自体はできます。
この値はデフォルトで1で有効可されています。「うちはファイルのアップロード機能がないから大丈夫」ではありません。必ず確認して0にして無効化してください。
その他の対策として、WAFを導入したり、管理者画面などIP制限できる機能はIP制限するなどでがありますが、やはり一番の回避策はPHPを最新にする、パッチがある場合はパッチをあてるということになります。
PHPを最新にしても、ランサムウェア攻撃(あるいはサイバー犯罪)は100%完全に撲滅することはできません。
一般に公開するサーバーに関しては、そうはいかない部分がありますが、社内でしか利用しないサーバーは他のサーバーと隔離して運用することを検討します。
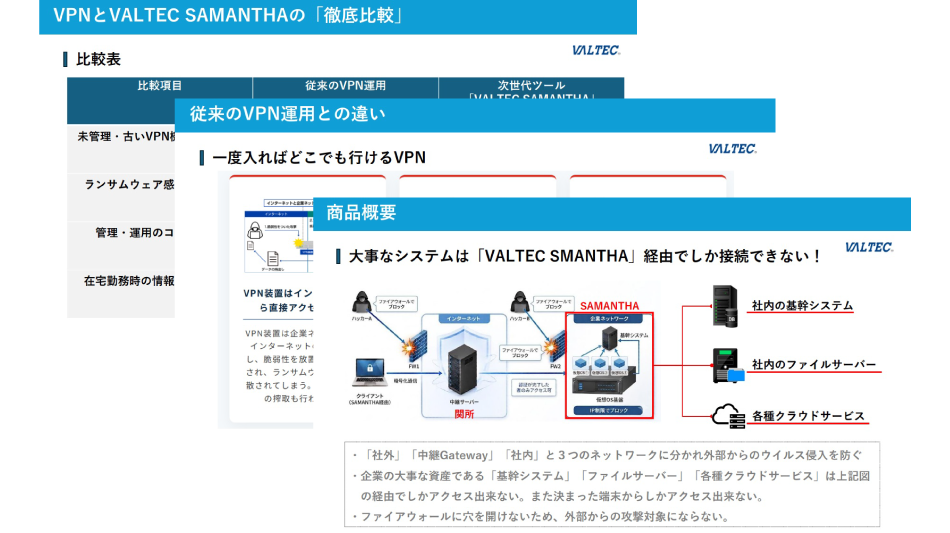
バルテックでは、重要システムへの不正アクセス対策として 「VALTEC SAMANTHA(サマンサ)」 をご案内しています。
バルテックが提供するSWAMANTHA(サマンサ)のアプローチは企業で本当に重要なシステムだけは完全に他のシステムとは切り離したうえで、セキュリティ脅威から守る、という考え方です。
SAMANTHAのマルウェアが存在しない、クリーンな環境をを経由してアクセスすることにより、会社のミッションクリティカルなシステムは常に安全な状態に保たれます。
会社全体のセキュリティシステムを選定していくには時間がかかるものです。SAMANTHAは既存、将来のネットワークの仕組みに干渉せず導入することが可能ですので、そういった面でも安心です。
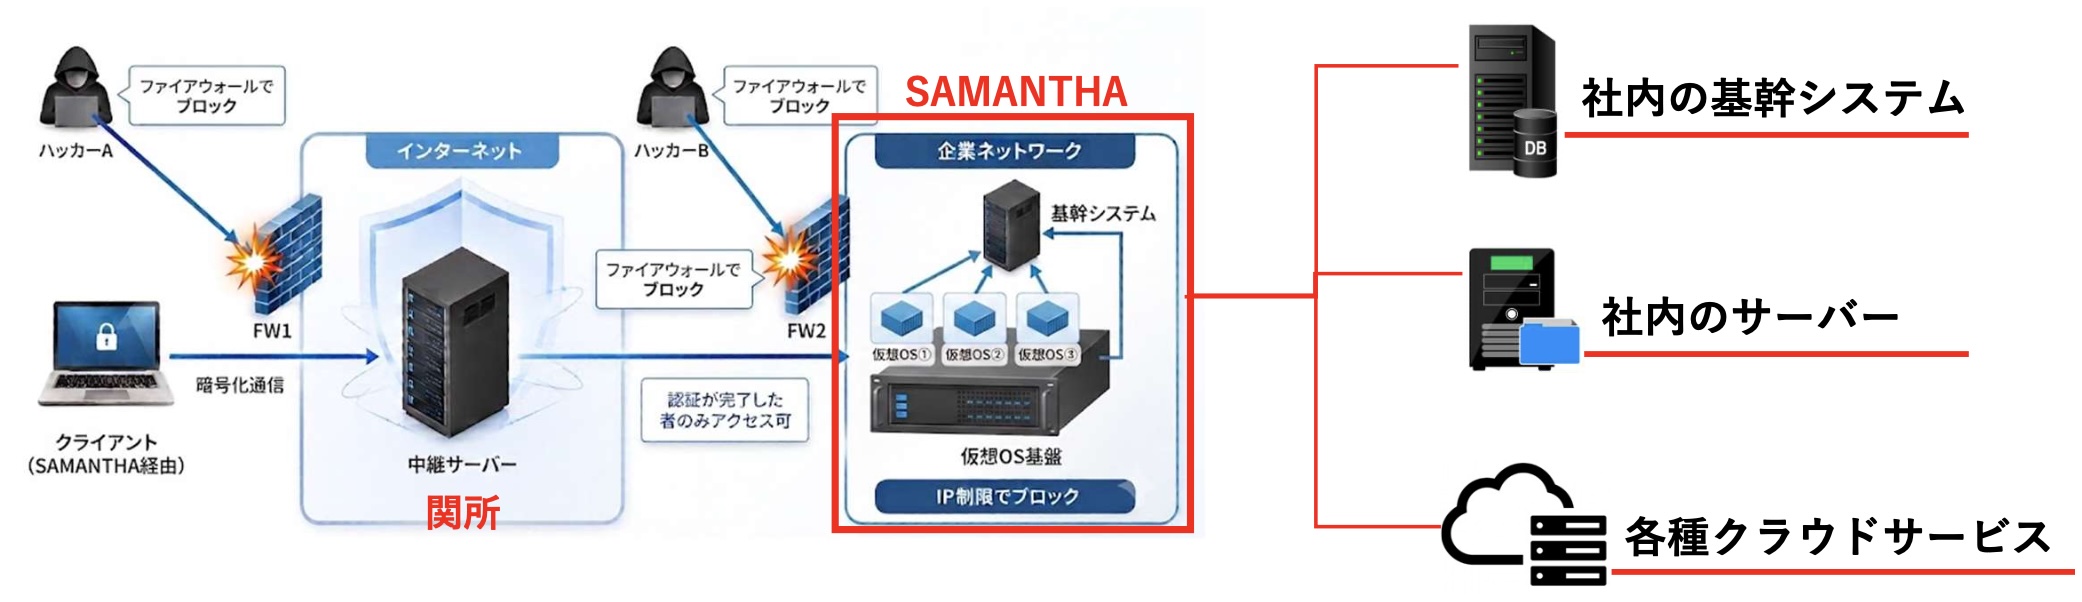
重要システムへの接続方法を見直したい場合は、 保護したいシステム、必要な通信、現在のネットワーク構成を整理したうえで、 導入条件や既存の対策との役割分担をご相談ください。
なお、重要システムへのアクセス対策と、 公開WebサイトのPHP・CMSの更新や脆弱性修正は、 それぞれの対象に応じて実施する必要があります。

「人と情報とをつなぐ物理ネットワークの制約やセキュリティの脅威から人々を開放する」 という理念に基づいた、セキュアリモートアクセスサービスである SWANStor(スワンストア)の開発と販売を行う。
重要システムの不正アクセス対策
自社の重要システムへの接続方法や、 現在のセキュリティ対策を見直したい方へ。 サービスの仕組みと導入条件をご確認いただけます。
無料で資料をダウンロードする →