- 0120-972-655(お問い合わせ電話窓口)平日9:00∼17:30

企業へのサイバー攻撃やランサムウェア被害のニュースを見て、「自社のシステムは大丈夫だろうか」「何から対策すればよいのか」と感じている経営者・情報システム担当者の方も多いのではないでしょうか。
サイバー攻撃による被害を理解するには、「ランサムウェア」「脆弱性」「情報漏えい」を区別することが大切です。それぞれの関係が分かると、自社で優先すべき対策も見えてきます。
本記事では、ランサムウェアと情報漏えいの違い、主な侵入経路、企業が取り組むべきサイバー攻撃対策を解説します。
ランサムウェアとは、ファイルの暗号化などによってデータやシステムを利用できなくし、その復旧と引き換えに金銭を要求するマルウェアの一種です。
企業への攻撃では、データを暗号化するだけでなく、事前に情報を盗み、「身代金を支払わなければ公開する」と脅す「二重脅迫」もあります。
一方、サイバー攻撃は、不正アクセスやマルウェアの感染などを通じて、システムの妨害や情報の窃取などを行う行為の総称です。ランサムウェアを使った攻撃は、サイバー攻撃の一種に当たります。
関連する用語は、次のように整理できます。
| 用語 | 意味 |
|---|---|
| サイバー攻撃 | システムの妨害や情報の窃取などを目的とした攻撃の総称 |
| ランサムウェア | 暗号化などによる制限の解除と引き換えに、金銭を要求するマルウェア |
| 脆弱性 | ソフトウェアや機器などに存在する、攻撃に悪用され得る弱点 |
| 情報漏えい | 機密情報や個人情報などが、権限のない第三者に渡ること |
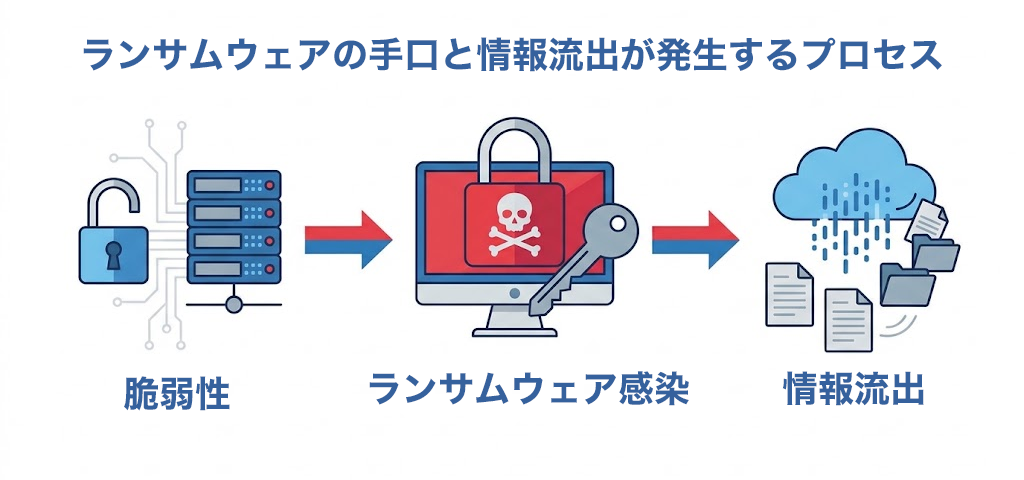
例えば、VPN機器の脆弱性を悪用して社内ネットワークへ侵入し、情報を盗んだ後にランサムウェアでデータを暗号化する攻撃では、これらが一連の出来事として発生します。
ただし、すべての情報漏えいでランサムウェアが使われるわけではありません。暗号化を伴わない不正アクセスや、メールの誤送信、アクセス権限の設定ミスなどによって情報が漏れる場合もあります。
ランサムウェア対策では、パソコンの感染だけでなく、企業活動全体への影響を考える必要があります。
ファイルサーバーや基幹システムのデータが暗号化されると、受発注、製造、出荷、請求などの業務が止まるおそれがあります。
一部のパソコンが使えなくなるだけでなく、複数の部署や拠点に影響が及ぶ可能性もあります。
攻撃者が顧客情報や取引先情報、社内資料などを盗み、公開を盾に金銭を要求する場合があります。
データをバックアップから復元できても、盗まれた情報の流出リスクまで解消できるわけではありません。
被害の発生後は、侵入経路や影響範囲の調査、システムの復旧、再発防止策の実施などが必要になります。
さらに、顧客や取引先への説明、状況に応じた関係機関への報告など、経営者や現場にも対応の負担が生じます。
企業が対策を進める際は、外部からアクセスできる機器やサービス、従業員が日常的に使うメールなどを確認しましょう。
VPN機器やリモートデスクトップなどの脆弱性、不適切な公開設定、盗まれた認証情報が侵入に悪用される場合があります。
機器の更新状況だけでなく、多要素認証の有無、利用者の権限、不要な接続口が残っていないかも確認が必要です。
取引先や社内の担当者を装ったメールから、不正なファイルを開かせたり、偽のログイン画面へ誘導したりする攻撃があります。
従業員への注意喚起に加え、不審なメールを報告しやすい仕組みや、端末側での検知・防御も重要です。
Webサイトやサーバーで使用しているソフトウェアの脆弱性、管理画面の設定不備などが悪用される場合があります。
運用を外部へ委託している場合も、更新や監視を誰が担当するのか、異常時に誰へ連絡するのかを明確にしておきましょう。
委託先やグループ会社のアカウント、接続環境などを経由して影響が及ぶ場合もあります。
外部組織から接続できる範囲と権限を見直し、必要以上に社内システムへアクセスできる状態を避けることが大切です。
対策を進める第一歩は、自社が保有する機器・アカウント・重要データと、その管理者を把握することです。そのうえで、次の対策を組み合わせます。
OSや業務ソフトに加え、VPN機器、ルーター、サーバーなども更新対象です。
脆弱性情報と修正プログラムを確認し、悪用状況や影響に応じて優先順位を付けて対応します。サポートが終了した製品についても、更新や利用停止を検討しましょう。
パスワードだけに依存せず、VPN、メール、クラウドサービス、管理者アカウントなどで多要素認証を利用します。
退職者のアカウントや、使わなくなった委託先のアカウントを残さないことも重要です。管理者権限は、必要な担当者と用途に限定しましょう。
バックアップも、通常の業務環境から自由に変更・削除できる状態では、攻撃の影響を受けるおそれがあります。
オフラインで保管する方法や、一定期間の変更・削除を防ぐ仕組みなどを検討し、バックアップの管理権限も分離します。
クラウドへ保存する場合も、保存先が異なるだけで安全とは限りません。認証や権限、削除防止の設定を確認し、定期的に復元テストを行いましょう。
業務用パソコンが侵害された場合でも、すべてのサーバーへ影響が広がらない構成を目指します。
ネットワークの分離やアクセス制御を行い、「誰が、どの端末から、どのシステムへ接続できるか」を必要な範囲に絞り込みます。
端末の不審な動作を検知する仕組みや、ログの監視を整え、異常を早期に把握できるようにします。
「ファイルが突然開けなくなった」「見覚えのない認証通知が届いた」などの兆候を、従業員がすぐ報告できる連絡先も決めておきましょう。
感染が疑われる場合は、被害の拡大を抑えながら、調査に必要な情報を残すことが重要です。
まず、次の対応を進めます。
自己判断で初期化やファイルの削除を進めると、調査に必要な証拠が失われる場合があります。電源操作を含め、事前の対応手順や専門家の指示に従ってください。
また、身代金を支払っても、データの復旧や盗まれた情報の削除が保証されるわけではありません。
平時から、外部の相談先、経営者への報告経路、業務停止時の代替手段を決めておくことが大切です。
ランサムウェア対策では、侵入を防ぐ取り組みと、侵入された場合に被害を抑える取り組みの両方が必要です。
例えば、従業員のパソコンと、受発注・会計・顧客管理などの重要システムとの間で、接続方法や権限を見直すことは、被害拡大を抑えるための検討事項になります。
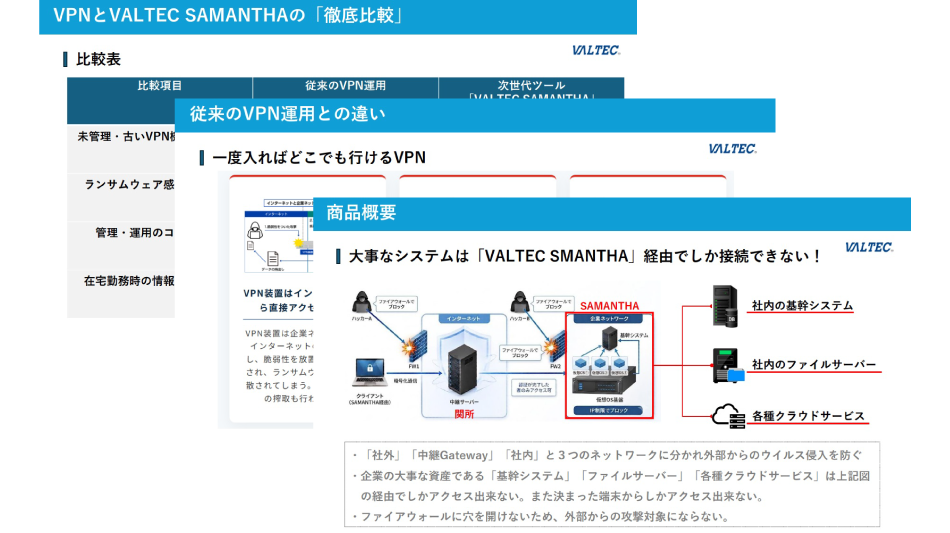
株式会社バルテックが提供する「VALTEC SAMANTHA(サマンサ)」は、まさにこの「侵入前提」の思想から生まれたセキュリティソリューションです。
クリーンな分離環境の経由: マルウェアが存在しない専用のセキュア環境を経由してアクセスすることで、端末がマルウェアやランサムウェアに感染していても、企業の基幹システムや重要データへ感染被害を広げません。
既存ネットワークへの干渉なし: 大規模なネットワーク再構築を必要とせず、既存のITインフラや将来の構成に干渉することなくスムーズに導入可能です。
「完全な防御」に多大なコストと時間を費やす前に、まずは会社の急所である重要システムを切り離して守る。この現実的な選択肢が、巧妙化するサイバー攻撃から企業を守る強力な盾となります。
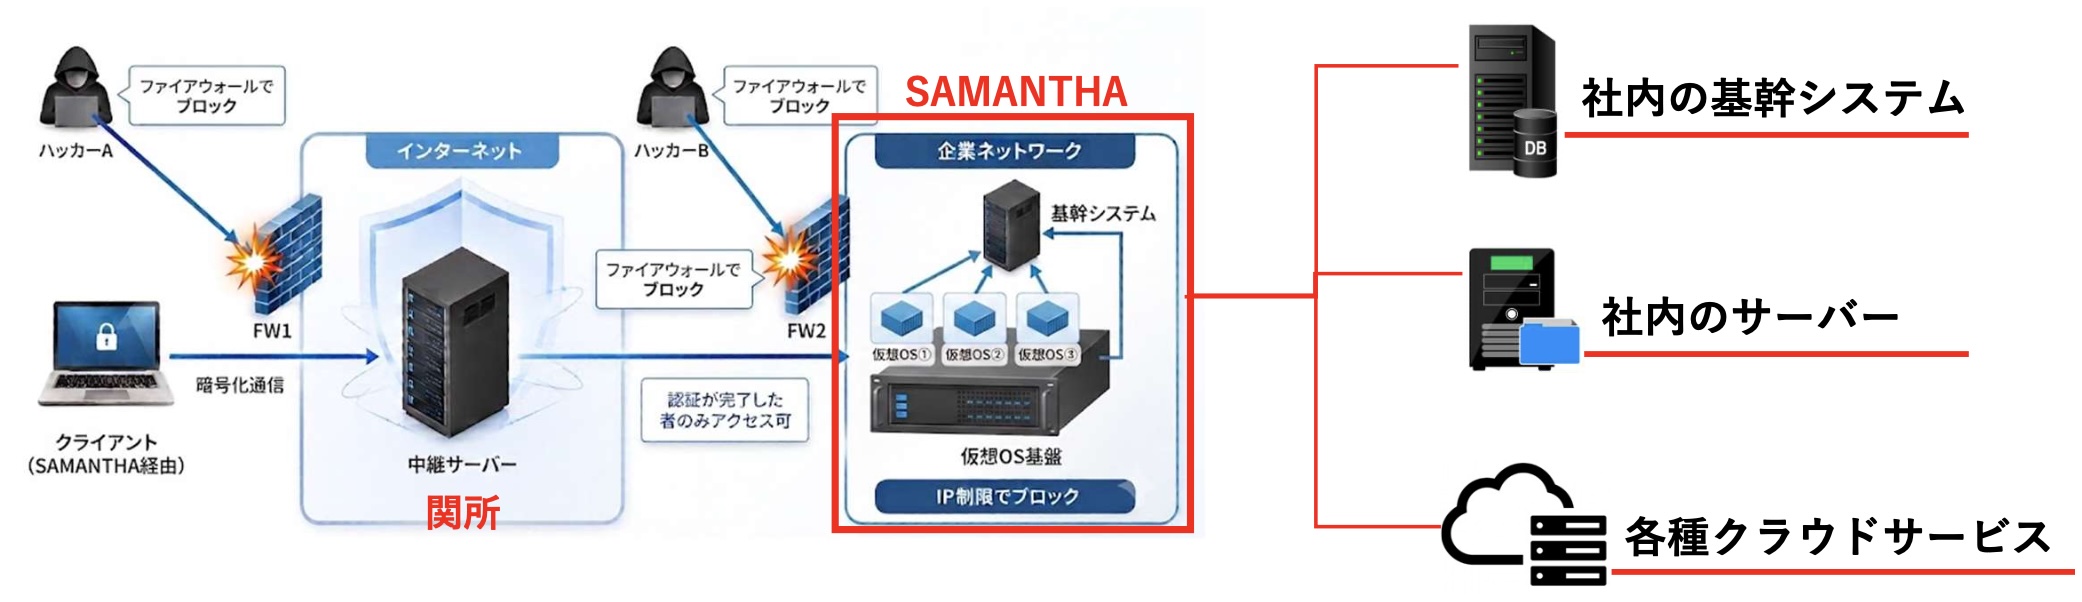
導入を検討する際は、保護したいシステムや現在のネットワーク構成を整理し、対策の対象範囲、接続方式、既存のセキュリティ製品との役割分担を確認することが重要です。
自社の環境に合う対策を検討したい方は、サービス資料をご覧いただくか、お問い合わせください。
VALTEC SAMANTHAの資料をダウンロードする
重要システムの不正アクセス対策について相談する
必ず起きるとは限りません。ただし、暗号化の前に情報が盗まれている可能性もあるため、ファイルの復旧だけで判断せず、侵入経路や情報窃取の有無を調査する必要があります。
バックアップは復旧のために重要ですが、情報の窃取や公開、復旧までの業務停止を防ぐものではありません。侵入防止、アクセス制御、異常の検知などと組み合わせる必要があります。
必要です。企業規模だけで安全性は判断できません。公開している機器やアカウントの管理状況を確認し、更新、多要素認証、バックアップなどの基本対策から進めましょう。
ランサムウェアはサイバー攻撃で使われるマルウェアの一種であり、暗号化による業務停止に加えて、情報窃取や情報漏えいを伴う場合があります。
企業が備える際は、脆弱性の修正、多要素認証、バックアップの保護に加え、重要システムへのアクセス制限と、異常時の対応体制を整えることが大切です。
自社の対策を確認するポイント
まずは「止まると業務への影響が大きいシステムは何か」「誰がそこへアクセスできるか」を確認し、自社の事業を守るための対策を進めましょう。

「人と情報とをつなぐ物理ネットワークの制約やセキュリティの脅威から人々を開放する」という理念に基づいた、セキュアリモートアクセスサービスであるSWANStor(スワンストア)の開発と販売を行う。
SWANStorはこれまで1,000以上の企業様で、約32,000ライセンスをご利用頂いております。
ランサムウェア対策に、重要システムへの被害拡大を抑える視点を。 自社の環境に合う対策の検討にお役立てください。