- 0120-972-655(お問い合わせ電話窓口)平日9:00∼17:30

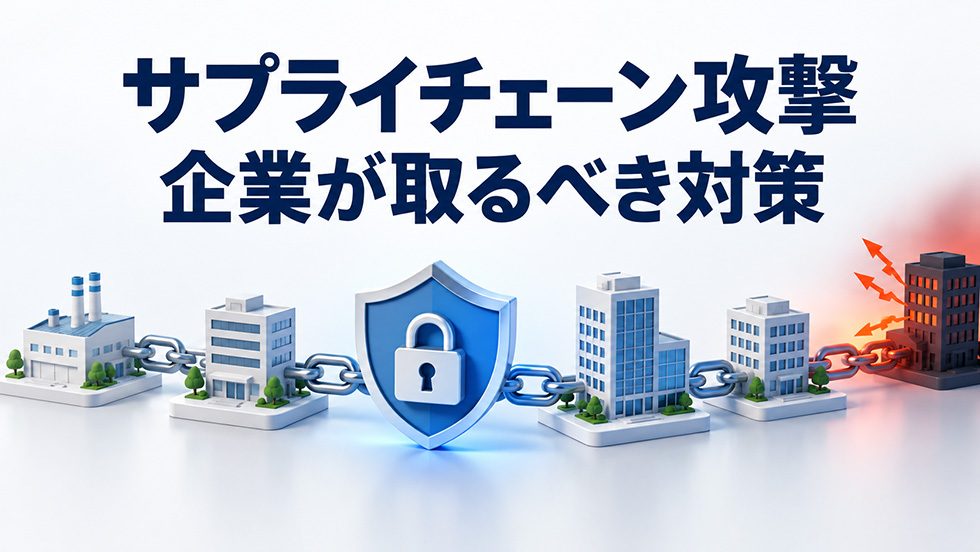
サプライチェーン攻撃への対策では、自社の機器だけを守っていても十分ではありません。委託先の接続、外部ソフトウェア、取引先とのデータ共有など、他社とつながる経路を把握する必要があります。
一方、取引先への質問票を送るだけで対策が完了するわけでもありません。回答を確認し、自社側の権限と接続を管理し、事故時に一緒に動ける体制へつなげることが重要です。
保守会社のアカウントや拠点間接続などを悪用し、接続先企業へ侵入するケースです。外部の利用者がどのシステムへ接続できるかを把握し、必要な権限と時間に制限します。
利用するソフトウェア、ライブラリ、更新・配布経路などが侵害されるケースです。委託先のネットワーク管理とは別に、調達元や更新の確認、依存する構成要素の管理が必要になります。
取引先の被害で供給やサービス提供が止まることもあります。自社へ侵入されなくても業務が継続できなくなる可能性があるため、代替手段と連絡体制を準備します。これは侵入防止と合わせて考える事業継続上の課題です。
委託先や取引先について、扱う情報、接続先、利用アカウント、業務への影響を整理します。直接の契約先だけでなく、再委託や共有サービスの利用も、必要な範囲で確認してください。
すべての会社へ同じ負担を求めるのではなく、機密情報を扱う、管理者権限を持つ、停止すると代替が難しいなどの条件で優先度を決めます。自社の調達、法務、情報システム、現場が同じ一覧を使うと確認の漏れを減らせます。
回答は「対策済み」だけではなく、対象範囲や直近の確認日も見ます。弱点が見つかった場合は、担当者、期限、暫定策を合意し、改善状況を追ってください。
自社が発注者である場合も、取引先へ無制限の要求や費用負担を押し付ける進め方は避けます。必要な対策を説明し、役割と支援を協議して、実行できる水準を整えましょう。
委託先ごと、担当者ごとに識別できるアカウントを使い、必要なシステムだけに接続を許可します。常時広い権限を与えず、作業の承認、利用期間、終了後の停止を管理します。
作業端末の条件、ファイルの受け渡し、ログの取得も決めます。VPNを通していることだけで安全と判断せず、接続後にどこへ到達できるかを確認してください。
例えば、会計システムの保守担当者が他部署の共有サーバーまで操作できる構成は、業務上必要かを見直します。この例は想定場面であり、特定企業の被害事例ではありません。
公式の配布元と更新情報を確認し、利用する製品やライブラリを把握します。必要に応じてSBOMなどの構成情報を活用しますが、一覧を受け取るだけで安全性が保証されるわけではありません。
脆弱性が公表された際に、対象製品を使っているか、どこを更新するかを判断できる状態が重要です。更新を検証する環境、緊急対応の判断者、提供元への連絡先を準備してください。
発覚時刻、影響している業務、接続やデータへの影響、現在の措置を整理します。相手側で侵害が疑われる場合は、担当者と連携して接続停止や認証情報の変更を判断します。
調査中の事項を断定せず、更新情報を誰がいつ共有するかを決めます。供給や受発注が止まる場合は代替手段へ切り替え、復旧時も安全確認なしに接続を戻さないようにします。
サプライチェーン攻撃対策の中でも、重要システムへのアクセス経路を管理したい場合は、VALTEC SAMANTHAが検討対象になります。社員や委託先が必要な接続を整理し、端末認証、アクセス先制限などの適用を確認してください。
ソフトウェアの配布元の侵害や取引先の事業停止まで、単一のアクセス制御製品で解決できるわけではありません。取引先管理、調達、監視、事業継続と組み合わせることが大切です。
重要システムへの接続管理の仕組みを見る社員・委託先の接続経路について相談する
完了ではありません。回答の対象範囲を確認し、改善と自社側の接続制限へつなげます。契約や接続の変更時にも再確認してください。
企業規模だけで除外できません。取引先への接続や扱う情報、業務上の依存関係を基に、必要な対策を決めます。
サプライチェーン攻撃対策は、取引先の把握、役割と責任の合意、接続制限、ソフトウェア管理、共同の事故対応を組み合わせます。まずは重要な委託先と接続経路を可視化し、必要な権限に絞るところから進めましょう。