- 0120-972-655(お問い合わせ電話窓口)平日9:00∼17:30

ランサムウェア対策で重要なのは、「侵入を防ぐ」「被害の拡大を抑える」「安全に復旧する」という3つの視点です。ウイルス対策ソフトの導入やバックアップの取得だけに頼らず、認証、アクセス権限、ネットワーク構成、緊急時の対応まで組み合わせる必要があります。
企業が被害を受けると、顧客情報の漏えいだけでなく、受発注や生産、出荷などの業務停止につながるおそれがあります。対策を情報システム担当者だけに任せず、経営者や各部署も参加して進めることが大切です。
本記事では、ランサムウェアの主な侵入経路と、企業が優先して実施したい6つの対策、感染が疑われる場合の初動対応を解説します。
ランサムウェアは、データの暗号化などによってシステムを利用できなくし、復旧と引き換えに金銭を要求するマルウェアの一種です。情報を盗んでから暗号化し、「支払わなければ情報を公開する」と脅す二重脅迫もあります。
暗号化による業務停止と、盗まれた情報の流出は、分けて考える必要があります。バックアップでデータを復元できても、情報窃取の被害まで解消できるわけではありません。
| 被害 | 企業への影響 |
|---|---|
| 業務停止 | 受発注、生産、出荷、請求などができなくなる |
| 情報漏えい | 顧客情報や取引先情報、社内資料が流出するおそれがある |
| 調査・復旧負担 | 原因調査、システム復旧、顧客対応などの費用と時間が発生する |
VPN機器やリモートデスクトップの脆弱性、不適切な公開設定、盗まれたID・パスワードなどが侵入に悪用されます。機器の更新とともに、接続を許可する利用者や端末、認証方法の確認が必要です。
取引先などを装ったメールから、不正な添付ファイルを開かせたり、偽サイトへ誘導して認証情報を盗んだりする攻撃があります。従業員への教育に加え、誤って操作した場合でも早く報告できる体制が重要です。
Webサーバーの脆弱性や、委託先・グループ会社の接続環境が侵入口になる場合もあります。外部委託しているシステムについても、更新の担当範囲と緊急連絡先を確認しましょう。
OSや業務ソフトだけでなく、VPN機器、ルーター、サーバー、CMSなども管理対象です。利用製品とバージョンを把握し、提供元の脆弱性情報を確認して修正プログラムを適用します。
特に、インターネットへ公開している機器や、実際に悪用が確認された脆弱性は優先して対応します。サポート終了製品は更新計画を立て、更新できるまでのアクセス制限や利用停止も検討してください。
VPN、メール、クラウドサービス、管理者アカウントなどでは、多要素認証を利用します。パスワードが流出した場合でも、不正ログインのリスクを下げるためです。
退職者や利用しなくなった委託先のアカウントは削除し、管理者権限を必要な範囲に限定します。管理作業用と日常業務用のアカウントを分けることも、権限の悪用を抑える対策になります。
バックアップが業務環境から自由に変更・削除できると、攻撃者に破壊されたり、暗号化されたりするおそれがあります。オフライン保管や、一定期間の変更・削除を防ぐイミュータブル機能を検討し、管理権限も分離しましょう。
クラウドへの保存も、保存先を変えるだけでは十分ではありません。認証、権限、保存期間を確認し、定期的な復元テストで「必要なデータを、必要な時間内に戻せるか」を検証します。
一台のパソコンが侵害されても、基幹システムやファイルサーバーへ被害が広がらない構成を目指します。ネットワークを分離し、利用者・端末ごとに必要な接続だけを許可します。
共有フォルダーも「全員がすべて編集できる」状態を見直します。誰が、どの端末から、何にアクセスできるかを明確にすることが、情報窃取や暗号化の影響範囲を抑える基本です。
ウイルス対策ソフトなどの端末保護に加え、必要に応じてEDRを活用します。EDRは端末の不審な動作を検知し、調査や対応を支援する仕組みです。
製品を導入するだけでなく、警告を誰が確認し、いつ隔離や調査を行うかまで決めます。社内で対応できる人員が足りない場合は、外部の監視・運用支援も選択肢になります。
不審なメールや認証通知、ファイルが開けないといった異常を見つけた際の報告先を周知します。操作ミスを責めるのではなく、早期の報告を優先する運用が大切です。
経営者も参加し、システム停止、取引先への説明、復旧の優先順位などを確認する訓練を行いましょう。連絡手段が使えなくなった場合に備え、社内メール以外の連絡方法も準備します。
限られた予算と人員で進める場合は、まず「止まると事業への影響が大きいシステム」を特定します。受発注、製造、会計、顧客管理などについて、許容できる停止時間と必要なデータを各部署へ確認してください。
次に、外部公開機器の更新、多要素認証、不要アカウントの削除、バックアップの保護状況を点検します。そのうえで、アクセス制限や監視体制など、不足している対策を補います。
各項目に担当者と期限を設定し、「導入済み」ではなく「設定が有効か」「復元できるか」「警告へ対応できるか」まで確認することが重要です。
感染が疑われる場合は、被害拡大を抑えながら、調査に必要な情報を残します。事前の対応手順に沿って、次の行動を進めてください。
自己判断で初期化やファイル削除を行うと、証拠が失われる場合があります。電源操作も含めて専門家の指示に従い、被害範囲や情報窃取の有無を調べます。
復旧を急いでバックアップを接続すると、残っている攻撃者やマルウェアの影響を受けるおそれがあります。侵入経路への対処と安全確認を行ったうえで復旧してください。必要に応じて警察へ相談し、関係機関への報告要否も確認します。
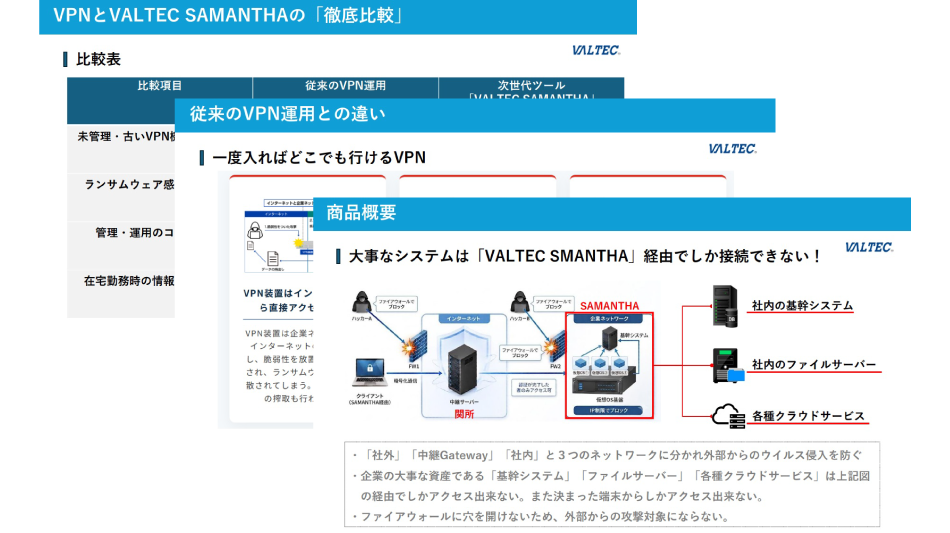
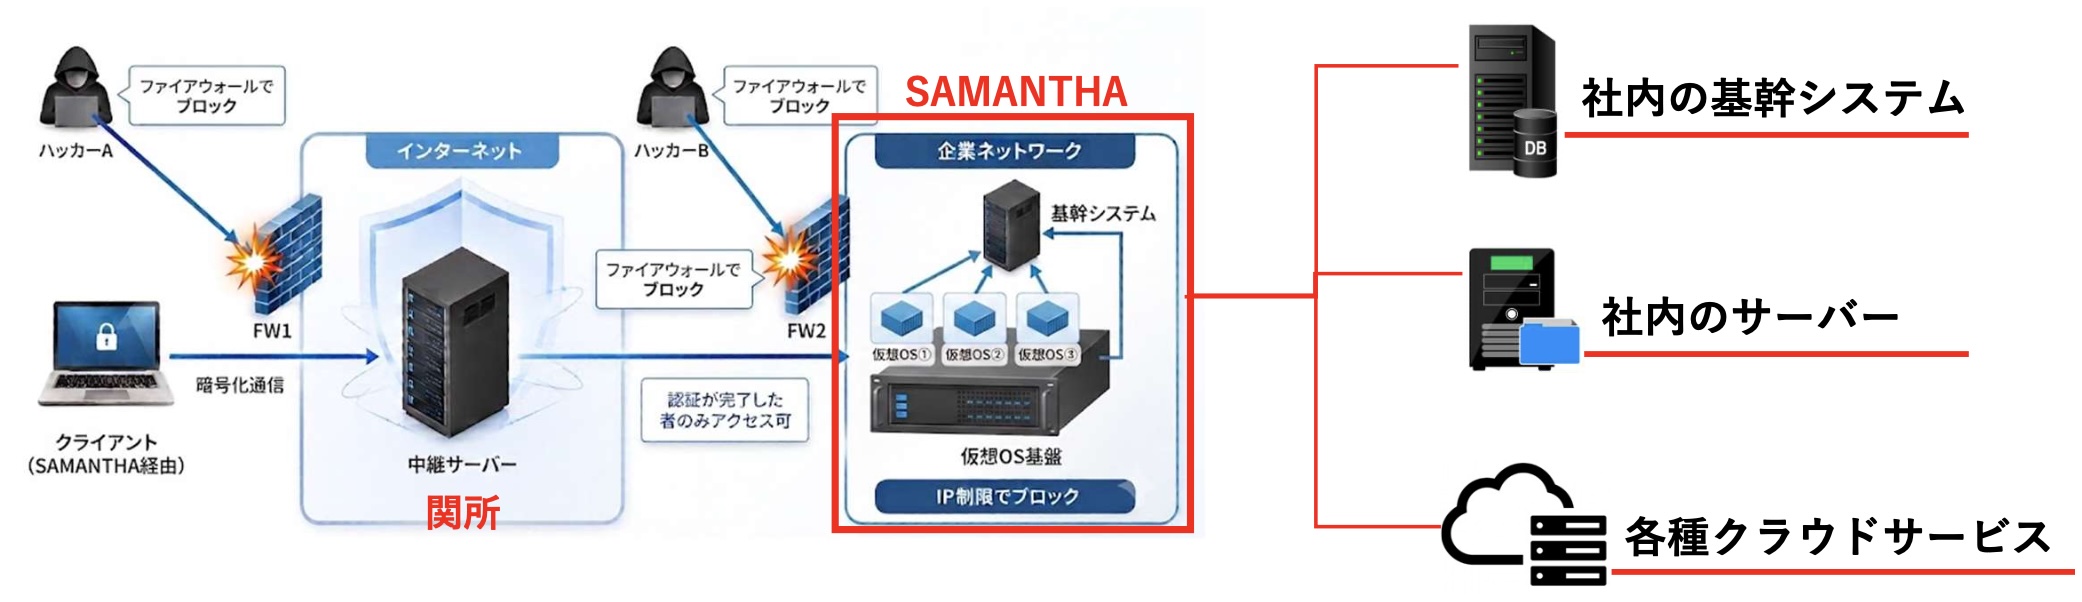
ランサムウェア対策では、社内への侵入を防ぐ対策に加え、重要システムへ到達させないためのアクセス管理が必要です。
バルテックの不正アクセスブロッカー 「VALTEC SAMANTHA(サマンサ)」 は、重要システムへのアクセスを制御するソリューションです。公式サイトでは、次の機能をご紹介しています。
端末保護やバックアップなどと組み合わせ、重要資産へのアクセス経路を見直す際の選択肢になります。導入時は、対象システム、業務で必要な操作、設定条件、既存製品との役割分担を確認しましょう。
すべての侵入や不正操作を一つの製品で防ぐことは困難です。機器の更新、多要素認証、アクセス制御、検知、バックアップを組み合わせてください。
バックアップは復旧手段になりますが、情報公開の脅迫や業務停止の影響は残る場合があります。また、支払っても復旧や情報削除は保証されません。経営者と専門家で対応を判断する体制が必要です。
必要です。企業規模だけで安全性は判断できません。取引先との接続も含め、自社の公開機器、アカウント、重要データを把握することから始めましょう。
ランサムウェア対策は、製品を導入して終わりではありません。更新、認証、バックアップ、アクセス制限、異常検知、訓練を継続し、実際に機能する状態を保つ必要があります。
自社で確認したいポイント
まずは事業継続に欠かせないシステムを特定し、担当者と期限を決めて不足する対策を進めましょう。
ランサムウェア対策に、重要システムへの被害拡大を抑える視点を。 自社の環境に合う対策の検討にお役立てください。

「人と情報とをつなぐ物理ネットワークの制約やセキュリティの脅威から人々を開放する」 という理念に基づいた、セキュアリモートアクセスサービスである SWANStor(スワンストア)の開発と販売を行う。